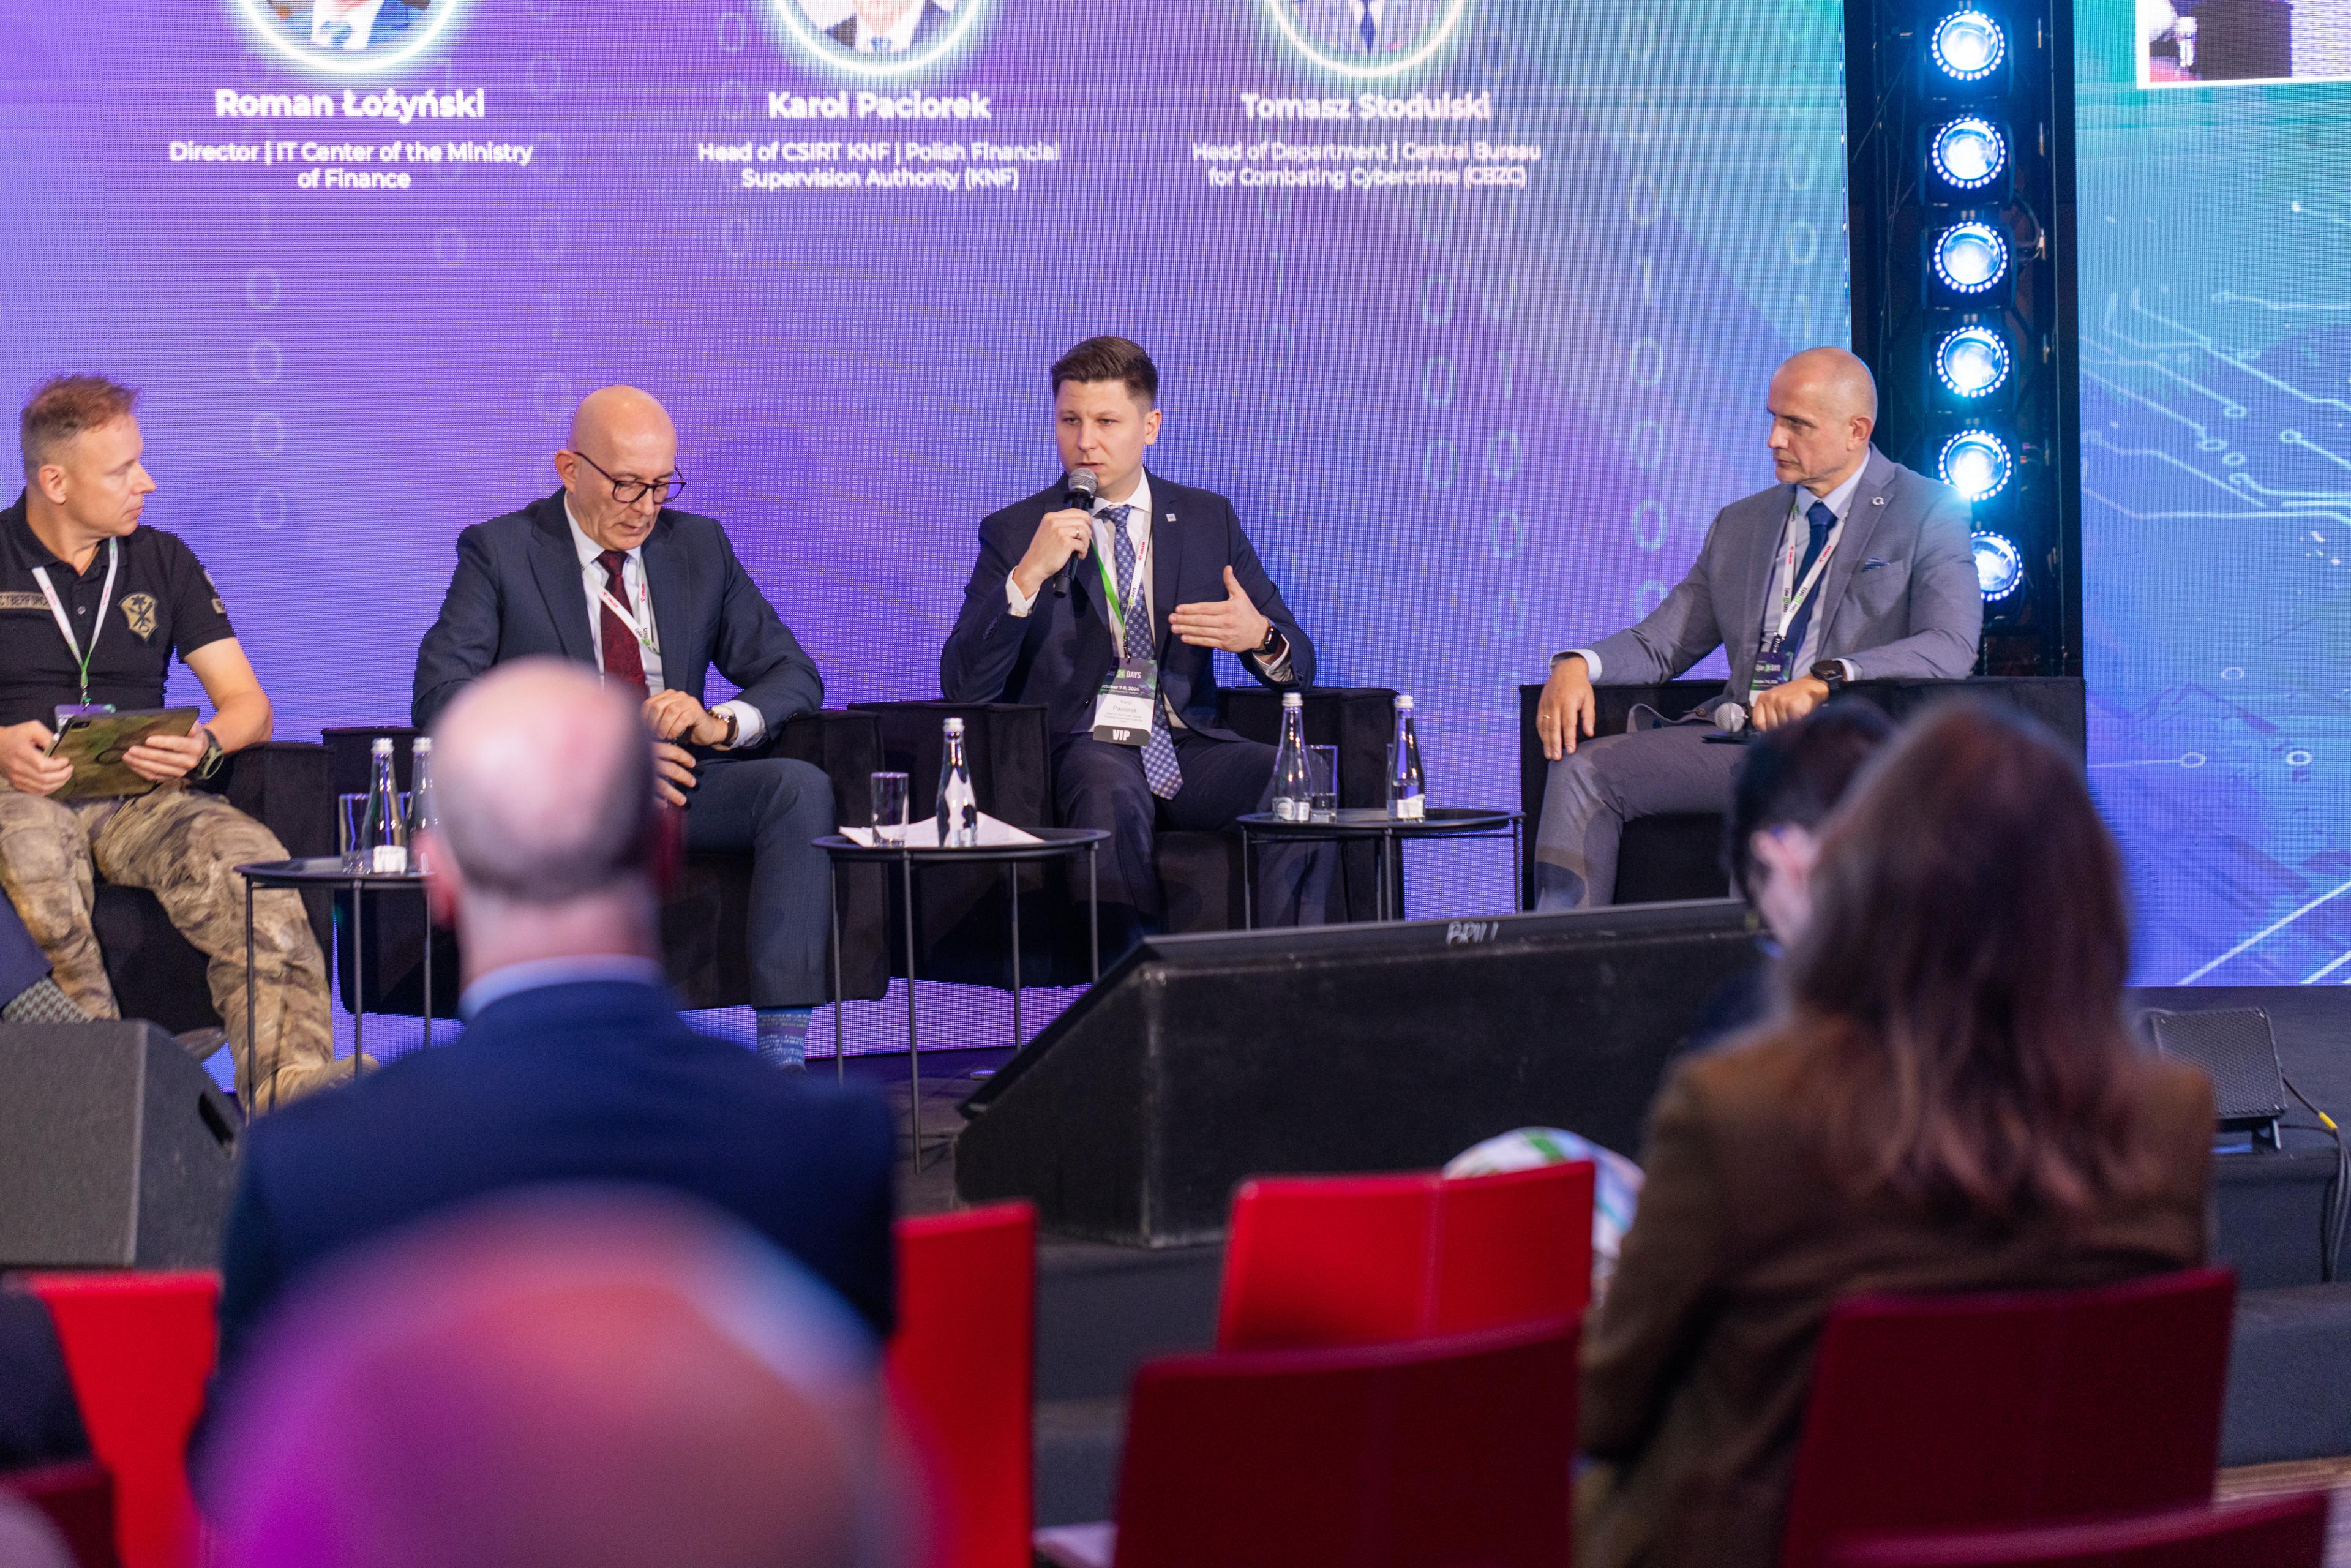
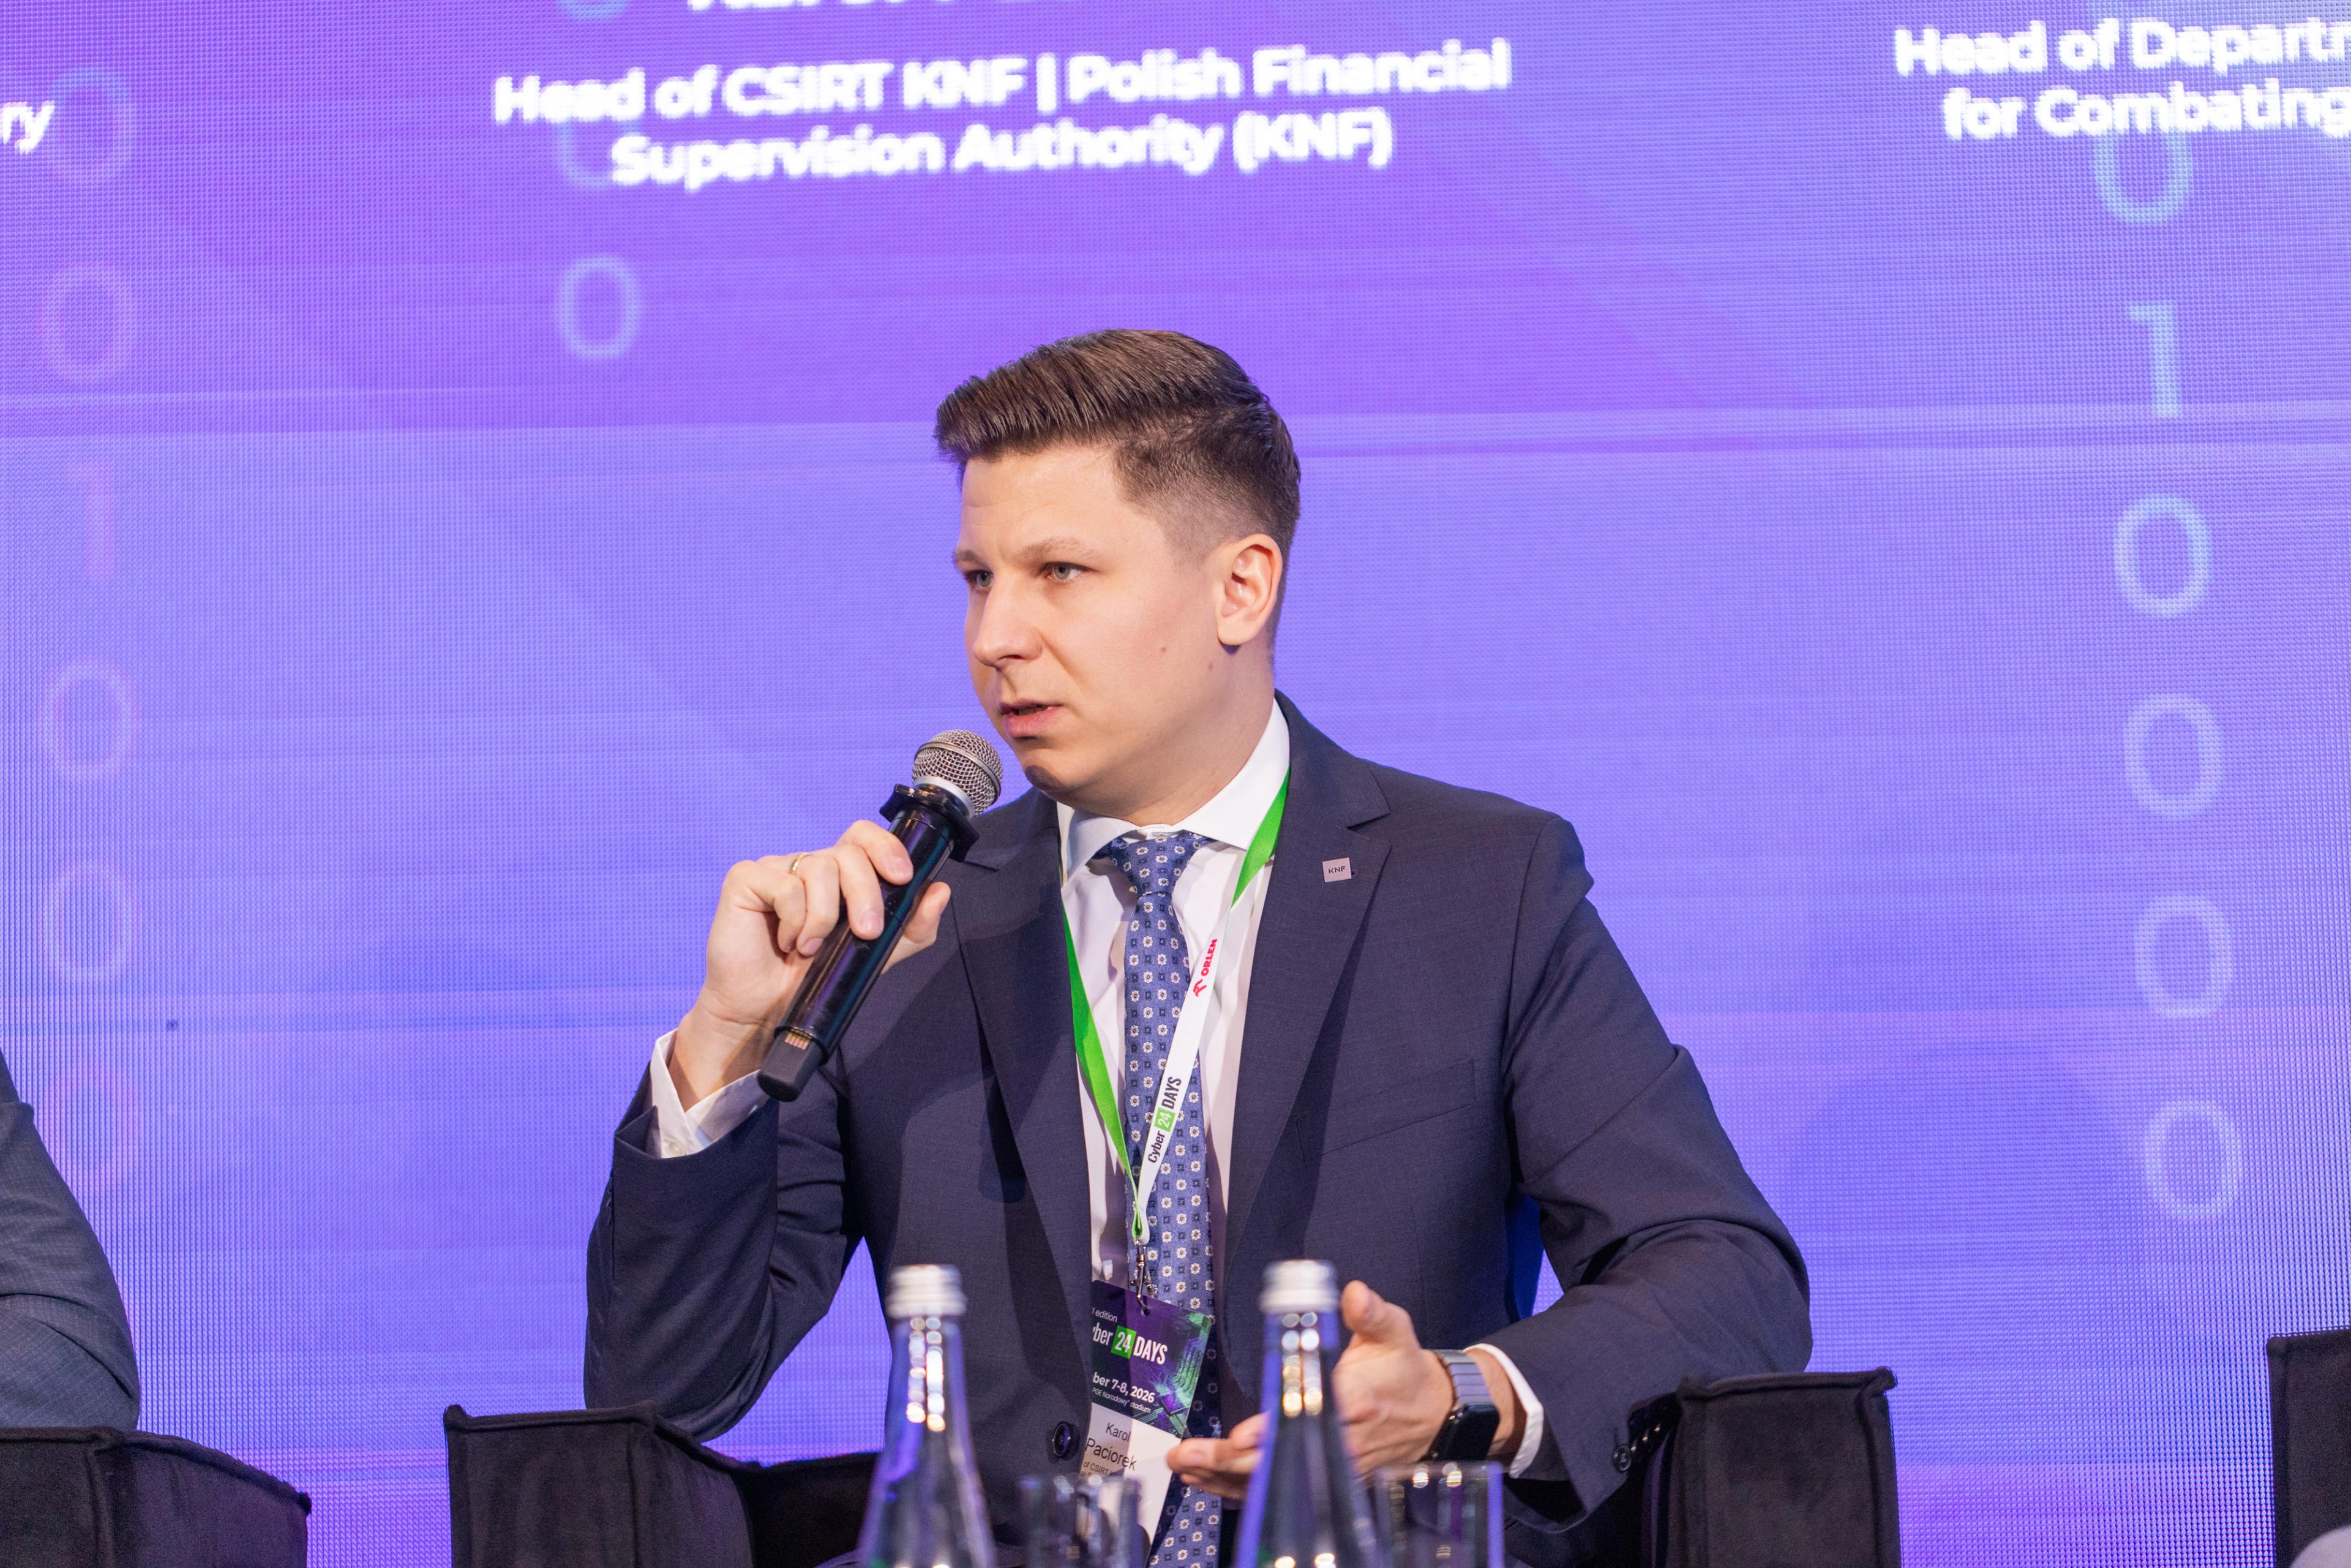
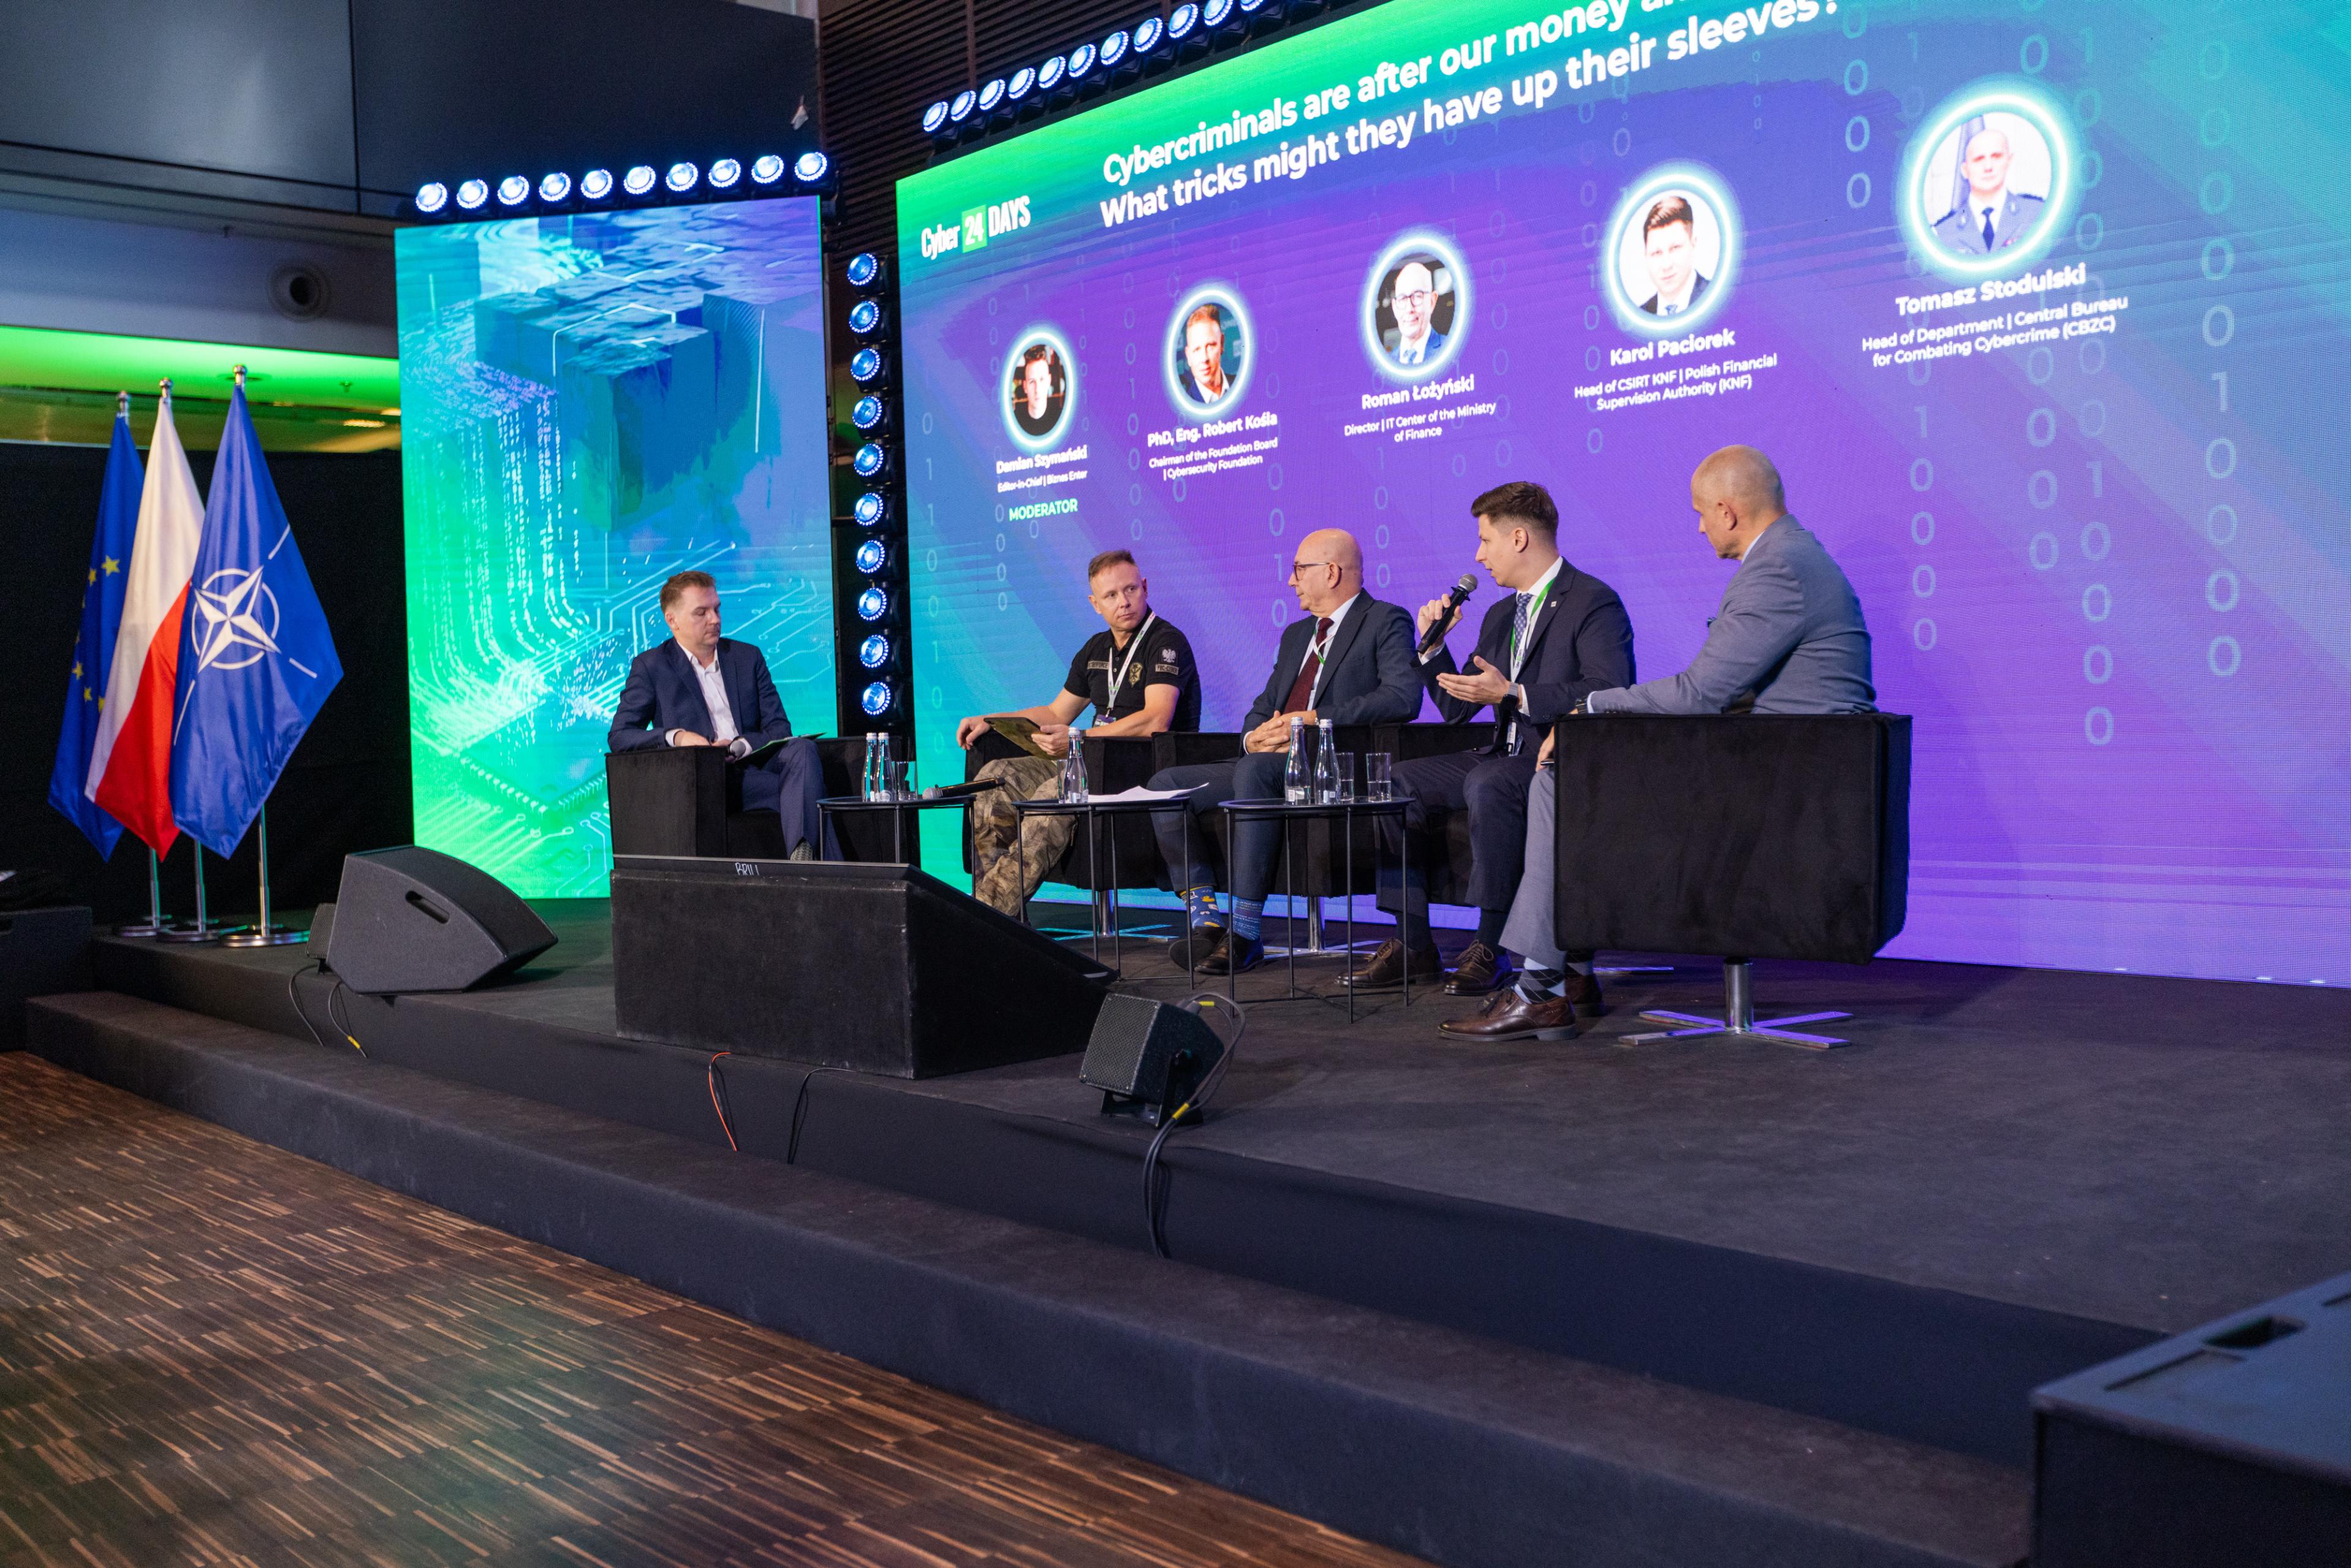
Karol Paciorek wystąpił podczas konferencji „Cyber24Days”
Karol Paciorek – kierownik CSIRT KNF wziął udział w panelu dyskusyjnym pt. „Cyberprzestępcy polują na nasze pieniądze i dane. Czym mogą nas jeszcze zaskoczyć?” podczas konferencji „Cyber24Days”, zorganizowanej przez CyberDefence24.
W trakcie debaty omówiono rozwój coraz bardziej zaawansowane i zautomatyzowane kampanie cyberoszustw, w tym z wykorzystaniem sztucznej inteligencji. Dyskusja dotyczyła również zagrożeń, które zyskują na znaczeniu, sposobów ich wczesnego rozpoznawania oraz skutecznej ochrony danych, środków finansowych i tożsamości cyfrowej. Podkreślono przy tym potrzebę przewidywania nowych metod ataków i przygotowywania się na zmieniające się zagrożenia.
Podczas panelu Karol Paciorek podkreślił znaczenie współpracy podmiotów rynku finansowego z CSIRT KNF, wskazując, że przekłada się na skuteczniejsze reagowanie na zagrożenia. Odwołał się również do raportu podsumowującego działania CSIRT KNF związane z identyfikacją, analizą i zgłaszaniem fałszywych reklam oraz innych treści dotyczących oszustw inwestycyjnych. Przytoczone dane pozwoliły przybliżyć skalę i wyniki prowadzonych działań operacyjnych.
W przypadku rozwoju modeli Frontier AI wyzwaniem jest przede wszystkim możliwość znaczącego zwiększenia skali i intensywności działań cyberprzestępców. Perspektywa ta wymaga ponownej oceny strategicznych założeń zarządzania ryzykiem ICT w instytucjach finansowych. W tym kontekście przywołał rekomendacje UKNF dla podmiotów rynku finansowego dotyczące wpływu modeli Frontier AI na cyberbezpieczeństwo mające na celu wsparcie instytucji finansowych w przygotowaniu się na zagrożenia związane z rozwojem zaawansowanych modeli sztucznej inteligencji.
Karol Paciorek omówił także kwestię bezpieczeństwa usług SaaS i zarządzania ryzykiem dostawców ICT, której poświęcono odrębne rekomendacje UKNF. Wobec ataków na dostawców tych usług oraz incydentów naruszenia bezpieczeństwa danych istotna jest ocena zakresu powierzanych im informacji, przyznanych uprawnień i sposobu integracji z systemami instytucji. Szczególnej uwagi wymaga ryzyko, że przejęcie usługi, konta lub danych dostępowych umożliwi sprawcom dotarcie do kolejnych zasobów, zmianę danych bądź zakłócenie procesów biznesowych.
Źródło zdjęć: Cyber Defence 24